(TAP) - Chiến dịch “Operation Endgame” với sự phối hợp của lực lượng thực thi pháp luật nhiều nước đã vô hiệu hóa 235 máy chủ, 257 tên miền liên quan đến ba hệ thống mã độc; đồng thời thu giữ hơn 6 triệu thông tin đăng nhập bị đánh cắp từ nạn nhân.
Theo thông tin đăng tải ngày 13/11 trên trang Facebook của Cơ quan Cảnh sát châu Âu (Europol), chiến dịch “Operation Endgame” huy động lực lượng thực thi pháp luật, đối tác tư nhân ở phạm vi quốc tế nhắm vào mô hình tội phạm mạng dưới dạng dịch vụ (cybercrime-as-a-service). Đây là loại mô hình chuyên cung cấp hạ tầng phục vụ những hành vi phạm pháp như tấn công mã hóa dữ liệu đòi tiền chuộc, đánh cắp thông tin. Thông qua chiến dịch truy quét, lực lượng chức năng đã thu giữ hoặc vô hiệu hóa 235 máy chủ, 257 tên miền liên quan đến 3 hệ thống mã độc, gồm: Gootloader, CastleRAT, StealC.
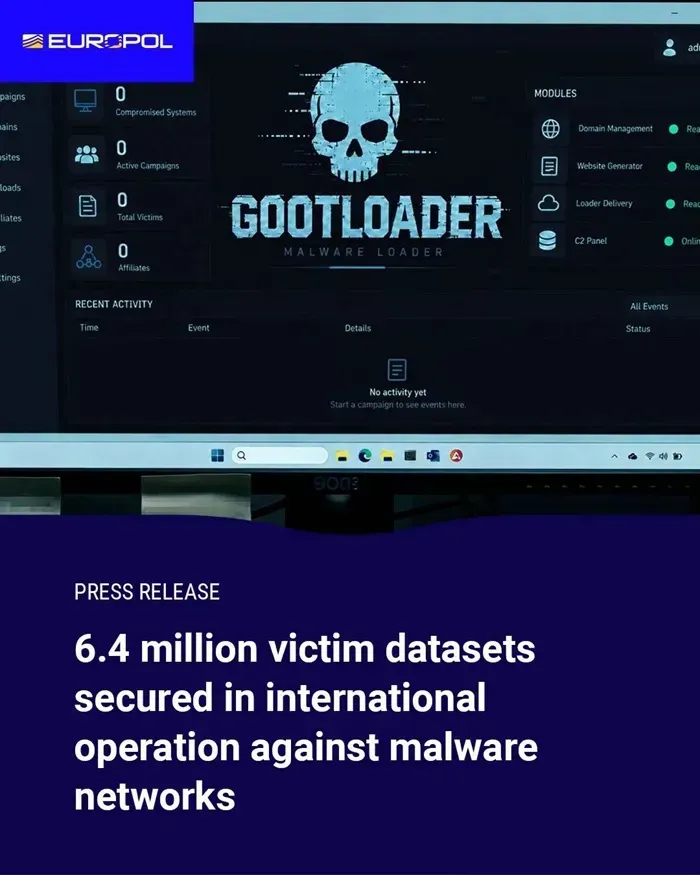
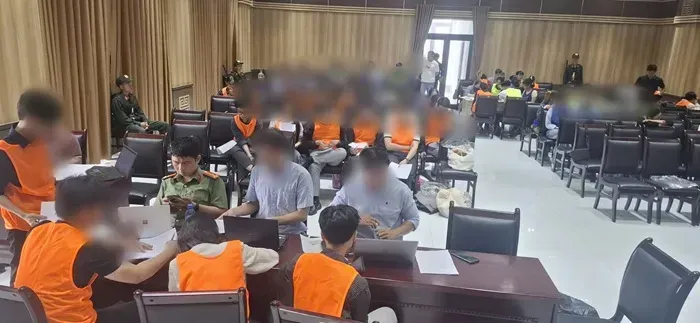
Europol triệt phá mạng lưới mã độc, phát hiện hơn 6 triệu thông tin đăng nhập bị đánh cắp. Nguồn: Facebook Europol
Trong đó, Gootloader là chương trình tải mã độc thường phát tán qua tài liệu pháp lý giả mạo trên website do tin tặc xâm nhập. Khi người dùng tải tài liệu, mã độc sẽ thâm nhập máy tính, tạo điều kiện cho tin tặc cài đặt ransomware và thực hiện hành vi tống tiền. Lực lượng chức năng đã xử lý 14 máy chủ, 218 tên miền, đồng thời khắc phục 681 website WordPress liên quan mạng lưới này.
CastleRAT thuộc nhóm mã độc truy cập từ xa (RAT), giúp tin tặc kiểm soát máy tính bị lây nhiễm. Mã độc này mang kiến trúc hiện đại, khả năng triển khai linh hoạt và cơ chế né tránh phát hiện có thể khiến dữ liệu mã hóa, hệ thống công nghệ thông tin tại doanh nghiệp, tổ chức tê liệt nhằm đòi tiền chuộc. Chiến dịch thu giữ 120 máy chủ, 39 tên miền gắn với CastleRAT, đồng thời chia sẻ dữ liệu nạn nhân phục vụ cảnh báo.
Europol phối hợp lực lượng thực thi pháp luật nhiều nước truy quét hạ tầng phục vụ tội phạm mạng. Nguồn: Miken Mr (Pinterest)
StealC là mã độc đánh cắp thông tin, tích hợp thêm chức năng tải, phát tán mã độc khác. Công cụ này nhắm tới mật khẩu, dữ liệu đăng nhập lưu trữ trên trình duyệt và danh tính số thiết bị nhiễm mã độc để phục vụ hoạt động mua bán hay hành vi gian lận kế tiếp. Cơ quan chức năng đã vô hiệu hóa 102 máy chủ thuộc hạ tầng StealC, nối tiếp đợt truy quét hồi tháng 6/2026.
Đáng chú ý, Europol còn làm rõ, thu giữ hơn 6 triệu thông tin đăng nhập do tin tặc đánh cắp từ nạn nhân ở hạ tầng của nhóm tội phạm phạm mạng. Những dữ liệu này từng được rao bán cũng như dùng khai thác cho cuộc tấn công tiếp theo, bao gồm ransomware. Europol sẽ chia sẻ thông tin nạn nhân thông qua các nền tảng và tổ chức như Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, The Shadowserver Foundation, NL-NCSC nhằm cảnh báo người dùng về dữ liệu đăng nhập bị đánh cắp liên quan đến CastleRAT. Europol cũng khuyến nghị người dùng WordPress cập nhật thông tin đăng nhập, kích hoạt xác thực đa yếu tố, vá lỗ hổng bảo mật.
Với hơn 30 đối tác công lẫn tư tham gia, Operation Endgame được Europol đánh giá là chiến dịch quốc tế quy mô lớn nhất từng triển khai nhằm vào hạ tầng hỗ trợ tấn công ransomware. Hoạt động có sự phối hợp của lực lượng thực thi pháp luật tại Bulgaria, Canada, Đan Mạch, Đức, Moldova, Hà Lan, Ba Lan, Vương quốc Anh, Hoa Kỳ. Trong suốt chiến dịch, Trung tâm Tội phạm mạng châu Âu (EC3) thuộc Europol đảm nhận vai trò hỗ trợ phân tích tình báo mạng, truy vết tài chính, thông báo cho nạn nhân; Cơ quan Hợp tác Tư pháp Hình sự Liên minh châu Âu (Eurojust) hỗ trợ trao đổi thông tin, phối hợp điều tra giữa các cơ quan tư pháp.
Thuy Tien