(TAP) - Lỗ hổng bảo mật nghiêm trọng trong PHP - ngôn ngữ lập trình thường dùng xây dựng website và ứng dụng web, đang khiến giới công nghệ toàn cầu khẩn trương triển khai biện pháp khắc phục. Hiện, những tập đoàn hàng đầu như Google, OpenAI, Amazon đồng loạt nhập cuộc rà soát, khoanh vùng nguy cơ nhằm gia cố lá chắn bảo vệ hạ tầng máy chủ toàn cầu.
Cơ quan An ninh Quốc gia cảnh báo vụ ngôn ngữ lập trình thường dùng xây dựng website và ứng dụng web gặp lỗ hổng bảo mật nghiêm trọng. Nguồn: nsa.gov
CNBC ngày 21/10 dẫn lời nhóm chuyên gia nghiên cứu an ninh mạng nhận định, 2 lỗ hổng chính (gọi chung là “PHP2Shell”) có thể cho phép tin tặc thực thi mã độc từ xa trên máy chủ bị ảnh hưởng, rồi tiếp cận dữ liệu nhạy cảm. Tuy nhiên, không phải mọi website sử dụng PHP đều mặc nhiên gặp nguy hiểm. Cơ quan An ninh Quốc gia (NSA) ngày 21/10 kêu gọi các tổ chức sử dụng PHP cần chuẩn bị cài đặt bản cập nhật bảo mật nhằm vô hiệu hóa cuộc tấn công mã độc.
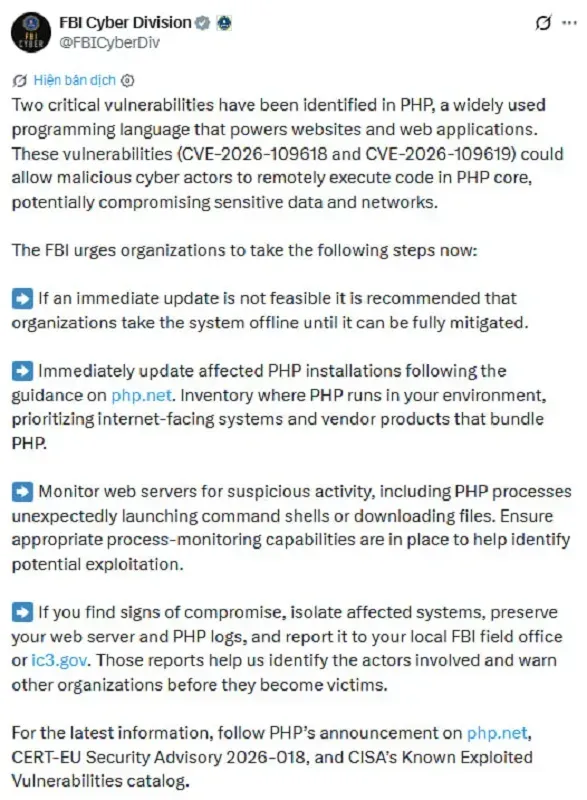
Tương tự Cơ quan An ninh Quốc gia, Cục Điều tra Liên bang cũng cảnh báo nguy cơ tin tặc thực thi mã độc, xâm nhập mạng trực tuyến. Nguồn: X “@FBICyberDiv”
Nếu chưa thể cập nhật ngay, NSA khuyến khích bên dùng PHP nên cân nhắc đưa hệ thống bị ảnh hưởng về ngoại tuyến đến khi khắc phục xong. Tài khoản “X” (@FBICyberDiv) phía Cục Điều tra Liên bang Hoa Kỳ (FBI) ngày 21/10 cũng cảnh báo nguy cơ tin tặc thực thi mã độc, xâm nhập mạng trực tuyến. Hiện, Singapore, Vương quốc Anh, Australia, Canada, lẫn Liên minh châu Âu (EU) đều phát đi những cảnh báo tương tự.
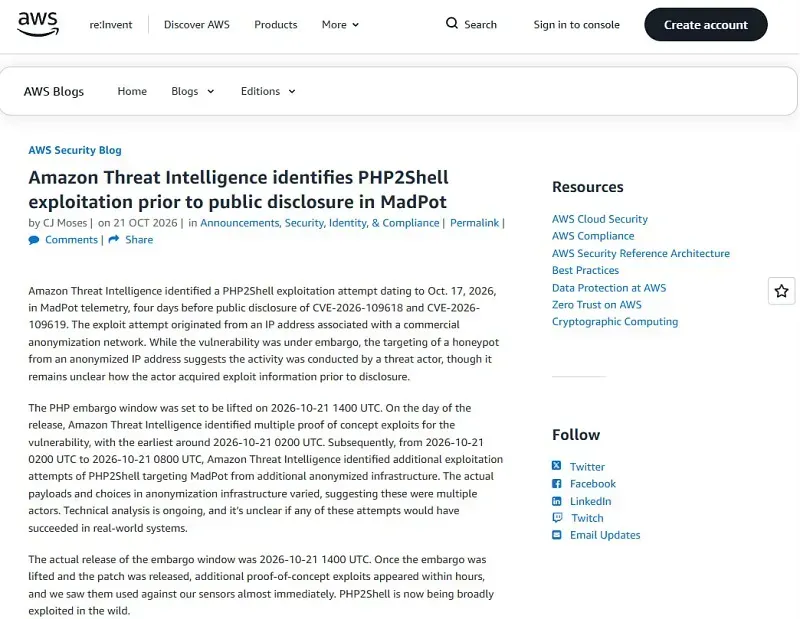
Amazon cho biết, hệ thống MadPot thuộc hãng đã phát hiện nhiều nỗ lực khai thác lỗ hổng trước cả khi truyền thông công khai đưa tin. Nguồn: aws.amazon.com
Về phía tập đoàn công nghệ lớn, Amazon ngày 21/10 cho biết, hệ thống MadPot thuộc hãng đã phát hiện nhiều nỗ lực khai thác lỗ hổng trước cả khi truyền thông công khai đưa tin. Tuy nhiên, công ty chưa thể xác định tin tặc dùng phương thức nào để nắm bắt điểm yếu bảo mật. Google ngày 21/10 xác nhận, Wiz - đơn vị an ninh mạng trực thuộc tập đoàn đang vận hành mô hình AI, kết hợp trợ lý Gemini AI nhằm phục vụ công tác truy vết, phân tích đợt tấn công, kiểm định tính an toàn của bản vá.
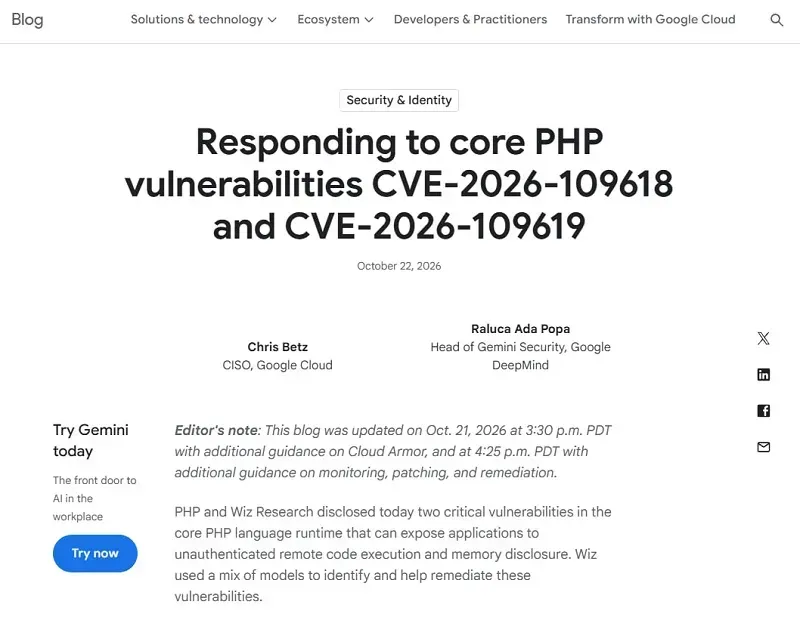
Google ngày xác nhận, đơn vị an ninh mạng trực thuộc tập đoàn đang vận hành mô hình AI, kết hợp trợ lý Gemini AI nhằm phục vụ công tác truy vết. Nguồn: cloud.google.com
Riêng OpenAI cùng ngày tiết lộ, chuyên gia an ninh mạng thuộc doanh nghiệp này đã ứng dụng mô hình AI vào nhiệm vụ tầm soát, qua đó phát hiện lỗ hổng PHP nghiêm trọng. Suốt 2 tháng qua, OpenAI còn phối hợp nhà phát triển phần mềm, chuyên gia an ninh để chuẩn bị phương án khắc phục. Giới phân tích kiến nghị, quản trị viên website khẩn trương kiểm tra hệ thống, lập tức cài đặt bản cập nhật, vô hiệu hóa sớm nguy cơ xâm nhập.
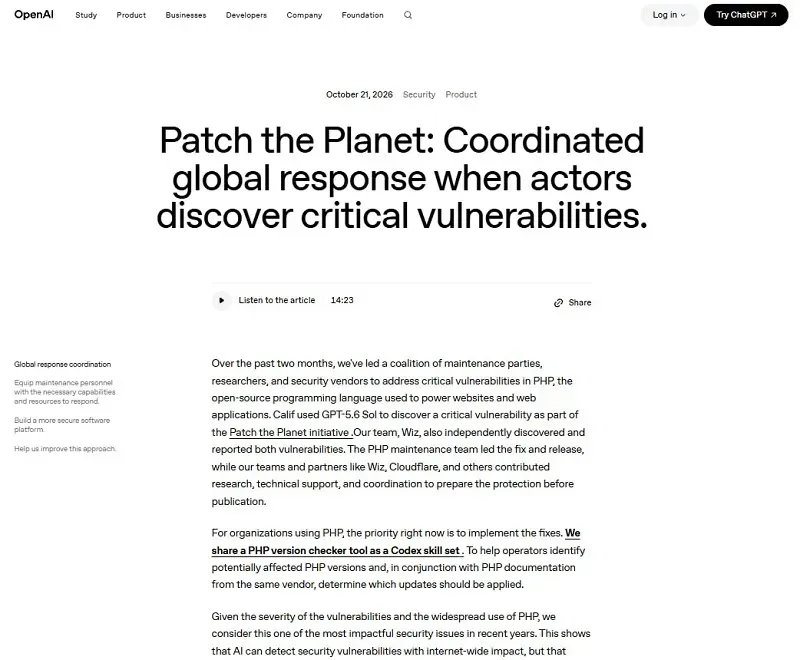
Chuyên gia an ninh mạng phía OpenAI đã ứng dụng mô hình AI vào nhiệm vụ tầm soát, qua đó phát hiện lỗ hổng PHP nghiêm trọng. Nguồn: openai.com
Danny Tran